Une tempête, une inondation ou une panne électrique prolongée peut rendre indisponibles les outils avec lesquels nous travaillons, nous informons et nous organisons. Préparer cette situation demande de connaître nos dépendances, de préserver des moyens simples et de s’entraîner collectivement à fonctionner autrement.
Le téléphone est chargé. Les applications sont installées. Les contacts sont enregistrés. Pourtant, lorsque l’électricité et les télécommunications deviennent indisponibles, une partie de cette préparation perd son utilité. Un numéro stocké dans le cloud, une consigne accessible uniquement sur un intranet ou une carte qui exige une connexion peuvent devenir difficiles à retrouver au moment où nous en avons le plus besoin.
La résilience numérique désigne ici notre capacité à préserver les fonctions essentielles pendant une perturbation, puis à rétablir les services. Elle concerne une entreprise, une commune, une association et un foyer. Elle oblige à poser une question très concrète : quelles décisions et quelles actions restent possibles lorsque nos outils habituels cessent de répondre ?
L’entretien de Gaël Musquet dans le podcast À la French, publié le 6 octobre 2026, donne un point de départ à cette réflexion. Son descriptif et son chapitrage abordent l’alerte cellulaire, les communications radio, la prévention et la préparation face aux aléas climatiques et géologiques. Ces sujets méritent un examen indépendant, attentif aux capacités réelles des dispositifs et à leurs limites.
Comprendre les dépendances derrière un service apparemment simple
Envoyer un message paraît presque immatériel. Cette action mobilise pourtant un terminal, son alimentation, un accès au réseau et plusieurs équipements intermédiaires. Selon le service utilisé, elle dépend également de serveurs distants, d’un compte utilisateur et d’un mécanisme d’authentification.
Cette chaîne se prolonge dans nos organisations. Une application de gestion peut rester disponible chez son fournisseur tandis que les salariés perdent leur accès à Internet. Une connexion de secours peut fonctionner alors que les postes de travail sont éteints. Une copie locale des données peut être inutilisable si personne ne connaît le mot de passe ou si le logiciel nécessaire manque.
La première difficulté consiste donc à raisonner à l’échelle du service rendu. Pour une entreprise, cela peut être localiser les équipes, arrêter une installation en sécurité, retrouver une commande prioritaire ou informer un client. Pour une commune, cela peut être transmettre une consigne, identifier des besoins d’assistance ou organiser un lieu d’accueil.
Le guide de la Banque mondiale sur la résilience des télécommunications recommande notamment une conception tenant compte des risques, la protection des équipements, les sauvegardes d’énergie et de communication et des plans de réponse aux incidents. Il souligne que les mesures doivent être adaptées au contexte local.
Cela invite à regarder les pannes communes. Deux outils peuvent partager la même alimentation, la même liaison ou le même service d’identification. Une messagerie et une visioconférence accessibles avec un compte unique constituent deux usages ; elles peuvent néanmoins devenir indisponibles ensemble.
La diversité des outils doit correspondre à une diversité des dépendances
Prenons un exemple hypothétique. Une PME prévoit de remplacer sa connexion fixe par un partage de connexion mobile. Cette solution peut être utile lors d’une panne limitée à la ligne fixe. Sa valeur diminue si la perturbation touche également le réseau mobile local ou l’alimentation des équipements.
La question à poser au fournisseur devient alors précise : quels composants, quels sites et quelles sources d’énergie les deux solutions partagent-elles ? Une assurance générale de disponibilité renseigne peu sur cette situation particulière.
Une organisation peut établir une carte simple de ses dépendances sans attendre un audit exhaustif. L’objectif initial est de repérer les fonctions dont l’interruption aurait des conséquences graves et les quelques éléments capables de les interrompre ensemble.
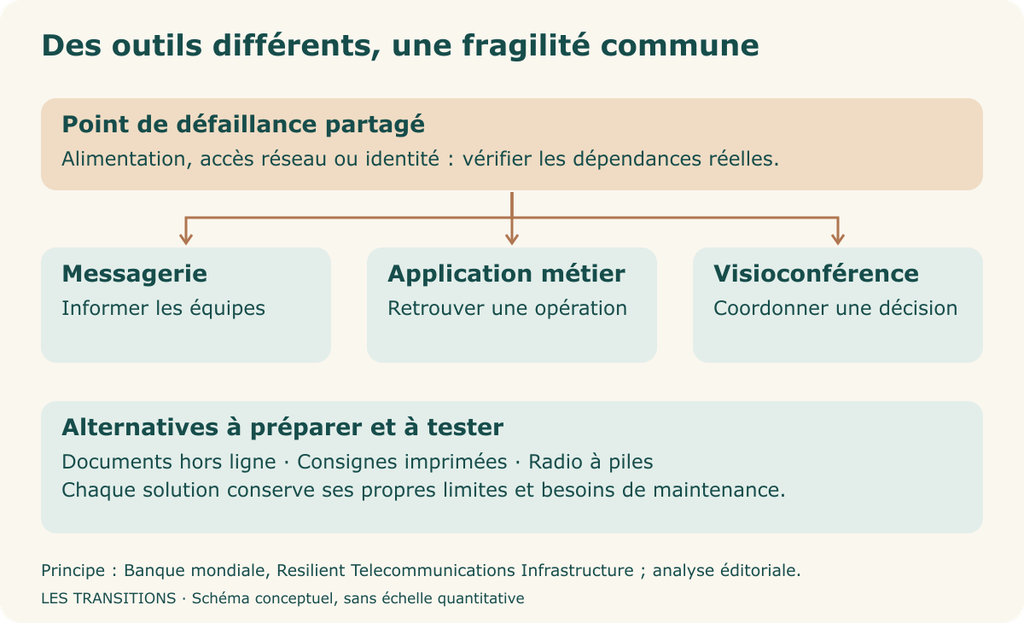
Figure 1 — Plusieurs canaux peuvent partager un même point de défaillance. Schéma conceptuel proposé pour préparer un diagnostic, éclairé par le guide de la Banque mondiale sur les télécommunications résilientes ; les dépendances exactes restent à vérifier sur chaque site.
Alerter une population : la technologie et les consignes doivent fonctionner ensemble
Une communication d’urgence poursuit une finalité précise : permettre à des personnes exposées d’adopter un comportement de protection. La réception d’un message représente une étape de cette chaîne. Sa compréhension, sa crédibilité et la possibilité d’agir déterminent aussi le résultat.
Le dispositif français FR-Alert permet aux autorités de diffuser des consignes vers les téléphones présents dans une zone concernée. La Sécurité civile décrit deux technologies complémentaires : la diffusion cellulaire pour les téléphones compatibles 4G/5G et les SMS géolocalisés, destinés à couvrir différentes générations de terminaux. Les médias publics participent également à la diffusion des informations officielles.
Diffusion cellulaire et SMS : comprendre le compromis
Le Cell Broadcast diffuse un message vers les terminaux compatibles d’une zone, sans devoir envoyer individuellement le même contenu à chaque numéro. Dans son rapport de novembre 2025, la Cour des comptes souligne l’avantage de son canal dédié face à la congestion. Elle identifie à l’inverse un risque de congestion pour les SMS et leur intérêt complémentaire, notamment en milieu rural.
Le choix mérite donc d’être apprécié selon le territoire, les équipements disponibles et la rapidité de l’événement. La diffusion cellulaire conserve une dépendance au réseau mobile opérationnel et au téléphone du destinataire. La protection gagne à associer des moyens adaptés aux différents publics et aux pannes envisagées.
Le même rapport juge FR-Alert efficace, tout en demandant de mieux le faire connaître et de clarifier sa doctrine d’emploi. Il signale aussi un risque de dépendance commune lié à la bascule du déclenchement des sirènes vers la téléphonie mobile. Ce constat de 2025 appelle une vérification locale de l’architecture effectivement en place.
Préparer le dernier maillon : la réaction des personnes
Pour une organisation, la traduction opérationnelle est immédiate. Une consigne doit préciser l’autorité qui la donne, la zone concernée et l’action attendue. Elle doit pouvoir être comprise par quelqu’un qui découvre les lieux, maîtrise mal la langue ou dispose de peu de temps pour décider.
On peut tester cela avec un exercice sur table : remettre une consigne fictive à plusieurs participants et leur demander ce qu’ils feraient, où ils iraient et quelle information leur manque. Des réponses divergentes révèlent souvent un problème de formulation ou d’organisation.
Une entreprise ne maîtrise pas le déclenchement de l’alerte publique. Elle peut préparer sa propre chaîne interne : réception des informations officielles, décision de mise en sécurité, relais aux équipes, accueil des visiteurs et vérification des personnes présentes. Chacune de ces étapes mérite un responsable et un remplaçant identifiés.
La radio : un complément utile, avec des conditions de fonctionnement
La radio retrouve une place importante dans ce raisonnement parce qu’elle offre des modes de communication différents de nos applications connectées. Il faut toutefois distinguer deux usages : écouter une station diffusant les consignes et établir une liaison entre opérateurs équipés.
La première démarche est accessible à un foyer. La liste officielle du kit d’urgence de la Sécurité civile comprend une radio à piles avec des piles de rechange, afin de suivre les consignes des autorités. Elle prévoit une autonomie de trois jours et recommande de vérifier régulièrement le contenu du kit.
La seconde démarche demande un dispositif organisé. Une liaison radio dépend du matériel, des antennes, de l’alimentation, du terrain et des compétences. Selon les techniques utilisées, la propagation peut varier. La réussite d’une transmission lointaine dans certaines conditions ne garantit pas un service disponible entre deux points déterminés à toute heure.
L’émission sur les bandes radioamateurs relève par ailleurs d’un cadre spécifique. L’ANFR décrit la procédure de certification et d’attribution d’un indicatif. Un achat de matériel doit donc s’accompagner d’une réflexion sur les usages autorisés, les personnes formées et la coordination prévue.
Pour une commune ou une association, une coopération préparée avec des acteurs compétents peut être une piste. Elle suppose de convenir des rôles avant la crise : quelles informations transmettre, à qui, à quel moment et avec quelle procédure de vérification ? Un message reçu doit pouvoir déboucher sur une action utile.
Le principe dépasse la radio. Une carte papier, un annuaire imprimé ou un formulaire manuel apporte une valeur lorsque quelqu’un sait le retrouver, l’interpréter et l’utiliser. Un équipement rangé depuis plusieurs années peut donner un sentiment de préparation sans constituer une capacité opérationnelle.
Préserver les fonctions essentielles avec un mode dégradé
Le mode dégradé correspond à une manière temporaire de travailler avec des moyens réduits. Il doit être préparé autour d’un service minimum réaliste, de limites explicites et de conditions de retour au fonctionnement habituel.
Une organisation gagne à distinguer trois niveaux : les activités à suspendre, celles à maintenir sous une forme simplifiée et celles à reprendre en priorité. L’arbitrage part de la sécurité des personnes et des conséquences de l’interruption.
Pour une scierie, par exemple, un scénario hypothétique de perte de connexion peut conduire à préserver la localisation des équipes, les consignes de sécurité et une liste locale des chargements attendus. La poursuite de la production dépendrait séparément de la sécurité des installations et de leur alimentation. Ce scénario doit être construit avec les responsables du site.
Pour un bureau d’études, les priorités pourraient être l’accès à certains dossiers, la conservation du travail en cours et l’information des clients concernés. Pour une activité logistique, il pourrait être nécessaire de retrouver les tournées essentielles et d’éviter des départs vers des secteurs perturbés.
Une copie disponible doit aussi être exploitable
La préparation des données mérite une attention particulière. Chaque copie locale utile devrait avoir un périmètre, une date de mise à jour et un responsable. Elle doit être lisible sur un équipement réellement disponible et protégée selon la sensibilité des informations.
Il faut également prévoir la réconciliation des données. Des décisions prises sur papier ou dans un fichier local pendant une interruption devront être reportées dans le système principal. Sans procédure, le redémarrage peut créer des doublons, effacer des changements ou laisser des opérations sans trace.
Un formulaire temporaire peut, par exemple, comporter un identifiant, une heure, l’auteur de l’action et son statut. La personne chargée du retour à la normale dispose alors d’un journal pour reprendre les informations. Cette organisation se teste avec quelques cas concrets avant de concerner toute l’activité.
| Fonction essentielle | Solution possible à préparer | Vérification utile |
|---|---|---|
| Localiser et joindre les équipes | Annuaire disponible hors ligne, points de contact convenus | Les remplaçants et les lieux de regroupement sont-ils connus ? |
| Accéder aux consignes | Documents locaux et exemplaires imprimés ciblés | La version et la date sont-elles identifiables ? |
| Suivre des opérations prioritaires | Registre temporaire simple | Chaque action pourra-t-elle être reprise sans doublon ? |
| Recevoir les informations officielles | Radio à piles et procédure de veille | Le matériel et la réception ont-ils été vérifiés ? |
| Redémarrer les services | Ordre de reprise et journal des opérations | Qui autorise et contrôle la reprise ? |
Ces pistes sont des propositions de préparation. Leur pertinence dépend de l’activité, des risques et des moyens du site.
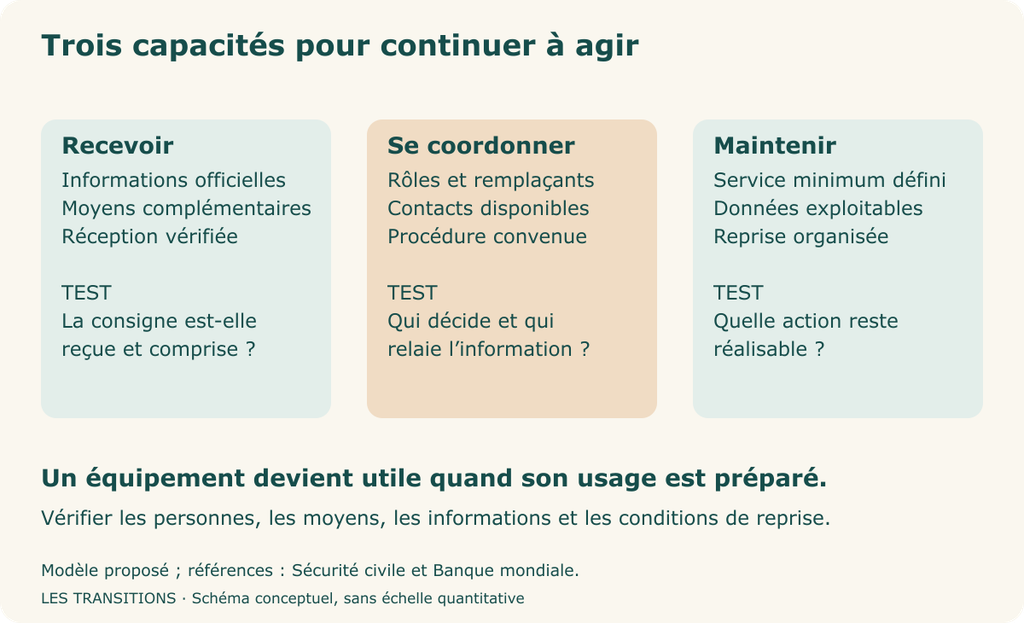
Figure 2 — La continuité repose sur trois capacités à tester séparément. Modèle opérationnel proposé dans cet article, éclairé par les recommandations de la Sécurité civile et de la Banque mondiale.
Prévention et économie : donner une valeur aux pertes évitées
La préparation mobilise du temps et des ressources immédiatement, tandis que ses bénéfices apparaissent souvent lors d’un événement incertain. Ce décalage peut rendre difficiles des décisions pourtant raisonnables.
Le descriptif du podcast annonce un ratio de quinze pour un entre prévention et dommages évités. Faute de méthode et de périmètre vérifiables associés à ce chiffre, il serait imprudent de l’utiliser pour chiffrer un investissement local.
Le rapport Lifelines de la Banque mondiale et de la GFDRR, publié en 2019, estime un bénéfice d’environ quatre dollars par dollar investi dans son scénario médian pour des infrastructures plus résilientes dans les pays à revenu faible ou intermédiaire. Ce résultat porte sur un périmètre et des hypothèses déterminés. Il éclaire l’intérêt économique de la résilience sans fournir un rendement garanti à une entreprise française.
Une évaluation locale peut distinguer les dommages matériels, les interruptions de service et les conséquences pour les personnes. La durée d’arrêt représente souvent un paramètre décisif : la perte d’une heure, d’une journée ou d’une semaine ne produit pas nécessairement des effets proportionnels.
Le coût complet de la solution doit inclure l’achat, la maintenance, la formation, les exercices et le renouvellement. Une alternative peu coûteuse à installer peut demander beaucoup d’organisation. Un dispositif plus cher peut devenir inutile si son fonctionnement dépend d’une compétence indisponible.
La comparaison doit également regarder qui paie et qui bénéficie. Une infrastructure mutualisée peut protéger plusieurs activités alors que son financement repose sur un seul acteur. Cette situation appelle une discussion collective sur la contribution de chacun et les règles d’accès au service.
Enfin, certaines conséquences doivent être traitées comme des contraintes de sécurité plutôt que ramenées artificiellement à une valeur monétaire. L’analyse économique aide à comparer les solutions possibles ; elle doit rester cohérente avec les exigences de protection des personnes.
Des données partagées peuvent renforcer la préparation collective
Un territoire rassemble des informations dispersées : bâtiments d’accueil, itinéraires, équipements, compétences disponibles et populations nécessitant une attention particulière. Les mettre en relation peut améliorer la préparation, à condition d’en définir les responsables et les conditions d’usage.
Une approche par les communs numériques peut être pertinente lorsqu’une ressource est entretenue collectivement selon des règles explicites. Cela peut prendre la forme d’une carte partagée des ressources utilisables ou d’un protocole commun pour tenir à jour des informations non sensibles.
Le projet doit répondre à des questions simples. Qui vérifie la donnée ? Qui peut la modifier ? Comment distinguer une information confirmée d’un signalement ? Quelle version reste consultable lorsque la connexion manque ? Qui finance l’entretien après la phase de lancement ?
La protection des informations personnelles doit être intégrée à cette conception. Une liste de personnes vulnérables exige des accès et des usages adaptés. La préparation collective peut utiliser des données publiques pour certains besoins et des informations restreintes pour d’autres.
L’ouverture du code facilite potentiellement l’adaptation et la maintenance d’un outil. Son autonomie en situation de crise dépend aussi de son architecture, de ses données disponibles et des compétences locales. Le sujet prolonge la réflexion sur la souveraineté numérique et l’open source.
À l’échelle d’une filière ou d’un réseau d’entreprises, cette coopération peut commencer modestement : un format commun pour décrire une ressource, un exercice partagé ou une procédure de contact entre sites voisins. La capacité à entretenir ces accords dans le temps conditionne leur utilité.
Un risque reconnu demande une préparation adaptée au lieu
La France dispose de dispositifs de surveillance et d’alerte. Leur existence doit être appréciée avec les délais de réaction et les capacités locales. Sur le risque de tsunami, le CENALT indique un objectif d’envoi d’un premier message aux autorités dans les quinze minutes suivant un événement sismique potentiellement tsunamigène dans son périmètre. Ce délai correspond à l’alerte des autorités ; il ne représente ni un délai universel d’arrivée d’une vague ni le temps disponible pour chaque personne.
Un territoire côtier doit donc examiner la chaîne complète : information des autorités, consignes à la population, itinéraires et conditions d’évacuation. Un site industriel à l’intérieur des terres aura d’autres scénarios prioritaires. La préparation gagne à partir des risques documentés du lieu.
Les aléas climatiques et géologiques demandent aussi des distinctions. Un séisme et une inondation peuvent tous deux interrompre les télécommunications, avec des causes et des cinétiques différentes. Le plan doit préciser à quelles situations chaque solution répond et où commencent ses limites.
La proximité permet enfin de repérer ce qu’un tableau de bord général voit difficilement : une personne isolée, un accès encombré, un local fermé ou un responsable absent. Des échanges réguliers entre acteurs donnent une réalité aux procédures écrites.
Une méthode pour tester sa résilience numérique en trente jours
Le calendrier suivant constitue une proposition de démarrage. Il peut être adapté à la taille et aux contraintes de l’organisation. Son objectif est de produire un premier test utile, puis un petit nombre de corrections suivies.
Première semaine : définir le service minimum
Réunir les personnes qui connaissent les opérations quotidiennes et choisir quelques fonctions essentielles. Pour chacune, décrire l’effet d’une interruption, le temps acceptable avant mise en difficulté et la personne responsable. Ajouter les visiteurs, intervenants extérieurs et remplaçants au raisonnement.
Le résultat attendu est une liste courte, compréhensible par l’équipe. Une fonction trop générale, comme « maintenir l’activité », doit être décomposée en actions observables : retrouver une consigne, joindre un responsable ou sécuriser une opération.
Deuxième semaine : vérifier les dépendances et les alternatives
Choisir un scénario, par exemple l’indisponibilité simultanée d’Internet et du réseau mobile local. Repérer ce qui resterait utilisable. Vérifier les copies de documents, les accès, les équipements et les responsabilités sans provoquer d’interruption réelle des installations.
Pour chaque alternative, désigner un responsable de maintenance. Préciser sa durée d’utilisation envisagée et les conditions nécessaires. Documenter les incertitudes à résoudre auprès des fournisseurs ou partenaires.
Troisième semaine : réaliser un exercice encadré
Commencer par une simulation sur table. Demander aux participants de décrire les premières décisions, puis de retrouver les documents et les moyens prévus. Faire varier une hypothèse : le responsable habituel est absent, un équipement manque ou une information est contradictoire.
Observer des résultats concrets : temps nécessaire, informations introuvables, ambiguïtés et actions impossibles. Les exercices pratiques éventuels doivent être organisés sans compromettre la sécurité ou les activités critiques.
Quatrième semaine : corriger et préparer la reprise
Sélectionner les corrections qui améliorent le plus les fonctions essentielles. Certaines peuvent être simples : un document local, un remplacement de piles ou une délégation clarifiée. D’autres exigent un investissement ou une coordination avec des acteurs extérieurs.
Tester enfin le retour au fonctionnement normal : reprise des informations temporaires, vérification des opérations et décision de redémarrage. Prévoir un nouvel exercice lorsque l’organisation, les outils ou les risques changent.
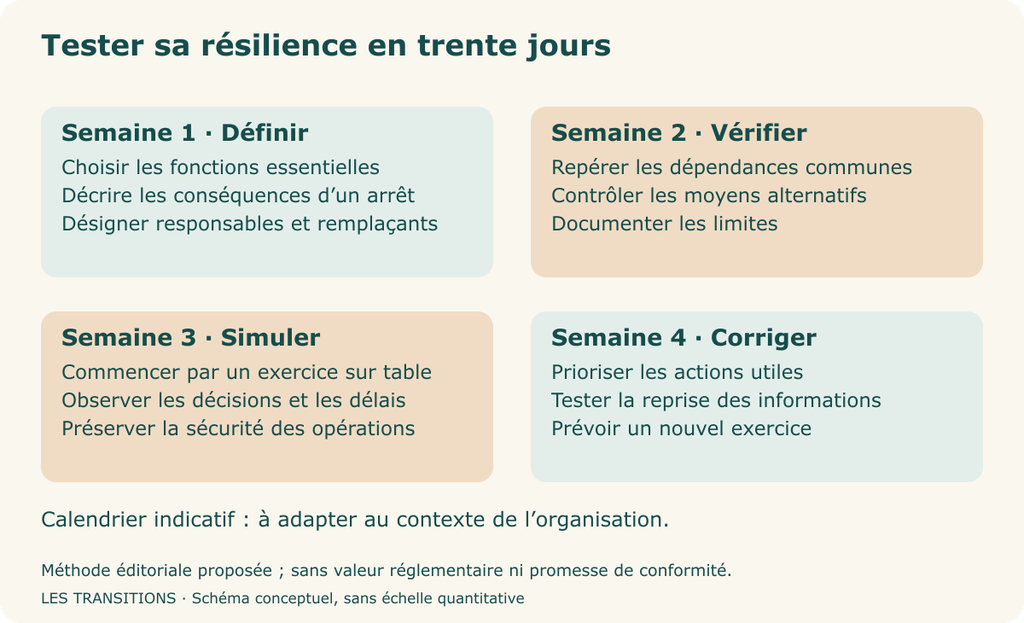
Figure 3 — Un calendrier proposé pour produire un premier diagnostic et un exercice encadré. Les trente jours sont un repère de travail, sans valeur réglementaire ni promesse de conformité.
Faire de la continuité un critère de performance durable
La numérisation améliore notre capacité à traiter l’information et à coordonner des activités. Sa contribution à la performance durable se mesure aussi dans les conditions difficiles : accès aux consignes, sécurité, continuité minimale et capacité de reprise.
Une organisation peut intégrer quelques critères à ses décisions : le temps nécessaire pour retrouver une information essentielle, la part des fonctions disposant d’une alternative testée ou le nombre de dépendances communes encore mal connues. Ces indicateurs valent par les actions qu’ils déclenchent.
Cette démarche prolonge la réflexion sur la robustesse numérique, en la traduisant dans des choix d’organisation. Elle conduit à préserver des compétences, des ressources et des relations que l’optimisation quotidienne peut laisser au second plan.
Le premier pas peut être très simple : choisir une fonction essentielle, imaginer la perte de ses moyens habituels et demander à l’équipe de montrer comment elle continuerait à l’assurer. Les difficultés observées fourniront la matière du premier plan d’action.Les Transitions · Dossier préparé le 9 octobre 2026 · Version prête à intégrer au blog.