Une entreprise peut fonctionner chaque jour avec des outils performants et rester très vulnérable à une décision tarifaire, une panne, une sanction, une cyberattaque ou une tension sur l’électricité. Le risque apparaît souvent au moment où le fournisseur change ses conditions, où un service devient indisponible ou lorsque les données doivent être déplacées dans l’urgence.
La réponse dépasse le choix d’un hébergeur ou l’ajout d’une sauvegarde. Elle demande de relier stratégie, contrats, architecture, compétences, cybersécurité et impacts environnementaux. Elle demande aussi de regarder au-delà de l’organisation elle-même, car la continuité d’une entreprise dépend de ses fournisseurs, tandis que ses propres choix deviennent les dépendances de ses clients.
La note 2026 de Digital 113 sur la souveraineté et la résilience numérique apporte ici une idée structurante : trois transformations, géopolitique, technologique et environnementale, touchent les mêmes points de fragilité. Elle propose en réponse des engagements communs et six chantiers de travail pour la filière numérique d’Occitanie. Ce cadre régional peut être élargi à tout réseau d’entreprises qui souhaite transformer un risque diffus en capacité d’action collective.
Souveraineté et résilience : deux responsabilités complémentaires
Le mot « souveraineté » est fréquemment utilisé pour qualifier un cloud, une solution ou une localisation. Cette extension brouille les responsabilités. La note doctrinale du Cigref publiée en juin 2026 réserve la souveraineté à la puissance publique : l’État et l’Union européenne fixent le droit, la politique industrielle, la commande publique et les conditions d’une autonomie collective.
L’entreprise dispose d’un autre mandat : construire sa résilience numérique. Elle doit préserver ses fonctions critiques et son intégrité opérationnelle face à des perturbations techniques, économiques, juridiques ou géopolitiques. Cette distinction rend les décisions plus concrètes.
Une direction peut difficilement garantir seule la disponibilité de semi-conducteurs avancés ou modifier une loi extraterritoriale. Elle peut en revanche connaître la juridiction applicable à ses données, évaluer la concentration de ses dépenses, prévoir une solution de remplacement, négocier une clause de réversibilité et tester un basculement.
La souveraineté crée un cadre commun. La résilience transforme ce cadre en choix d’organisation. Les deux dimensions restent liées : une entreprise ne compense pas à elle seule une dépendance systémique, tandis qu’une politique publique produit peu d’effets si les organisations ignorent leurs propres chaînes de dépendance.
Trois chocs, un même point faible : les dépendances non pilotées
La géopolitique transforme une architecture en risque juridique et financier
Les services numériques concentrent une part importante de leur valeur dans quelques plateformes mondiales. Cette concentration procure des performances, une profondeur fonctionnelle et une capacité d’investissement difficiles à reproduire. Elle donne aussi aux fournisseurs un pouvoir sur les prix, les conditions d’usage et les trajectoires techniques de leurs clients.
Une dépendance devient critique lorsque son remplacement exige un délai incompatible avec la continuité de l’activité. Le risque peut prendre la forme d’une hausse tarifaire, d’un changement de licence, d’une restriction d’exportation ou d’une décision de justice étrangère. L’enjeu opérationnel reste le même : connaître le service essentiel concerné, son coût de sortie, les données à récupérer, les compétences nécessaires et le temps réel de migration.
Le droit européen pousse déjà les organisations à structurer cette maîtrise. La directive NIS2 inclut la sécurité de la chaîne d’approvisionnement dans les mesures de gestion du risque cyber. Dans la finance, DORA exige des stratégies de sortie documentées, testées et revues pour les services numériques soutenant des fonctions critiques ou importantes. Le Data Act, applicable depuis septembre 2025, impose la levée des obstacles au changement de fournisseur de services de traitement de données et prévoit la suppression complète des frais de changement, y compris certains frais de sortie de données, à partir du 12 janvier 2027.
Ces textes donnent une direction : la réversibilité devient une capacité à démontrer, au-delà d’une promesse commerciale.
L’IA agentique accélère la production et concentre de nouvelles dépendances
Les agents d’intelligence artificielle peuvent enchaîner des tâches, utiliser des outils et agir dans plusieurs systèmes. Ils ouvrent des gains de productivité et déplacent une partie de la valeur vers la conception des processus, la qualité des données, la supervision et le contrôle des résultats.
Cette évolution ajoute des dépendances. Un cas d’usage peut reposer sur un modèle, une interface de programmation, un fournisseur de calcul, un système d’identité, une base vectorielle et des données internes. Une modification tarifaire ou technique sur une seule de ces couches peut remettre en cause l’économie du service.
La résilience d’un usage d’IA se mesure donc à plusieurs niveaux : possibilité de changer de modèle, portabilité des données, maîtrise du coût d’inférence, contrôle humain, traçabilité des actions et capacité à revenir à un fonctionnement dégradé. L’obligation de développer la culture de l’IA des équipes, applicable depuis février 2025 au titre de l’article 4 de l’AI Act, renforce cette logique de maîtrise organisationnelle.
Les limites physiques entrent dans les décisions numériques
Le numérique dépend de ressources matérielles : électricité, eau, équipements, métaux, réseaux et bâtiments. Le changement climatique expose davantage ces infrastructures aux canicules, sécheresses, inondations et tensions sur les réseaux électriques. La croissance de l’IA augmente aussi la demande de calcul.
L’Agence internationale de l’énergie estime que les centres de données ont consommé environ 415 TWh d’électricité en 2024. Dans son scénario central, cette consommation atteindrait environ 945 TWh en 2030. Ce résultat reste une projection, sensible à la diffusion de l’IA, à l’efficacité des matériels et logiciels ainsi qu’aux contraintes du système électrique. Il montre néanmoins l’échelle du sujet et l’importance de comparer plusieurs scénarios. Les hypothèses sont détaillées dans le rapport Energy and AI.
La résilience environnementale engage alors des décisions très concrètes : durée de vie des équipements, besoins énergétiques d’un service, localisation des infrastructures, capacité d’effacement, exposition d’un site aux aléas et dépendance à des composants difficiles à remplacer. L’article des Transitions consacré à l’impact du numérique en France détaille les précautions nécessaires pour relier ces décisions aux bons indicateurs.
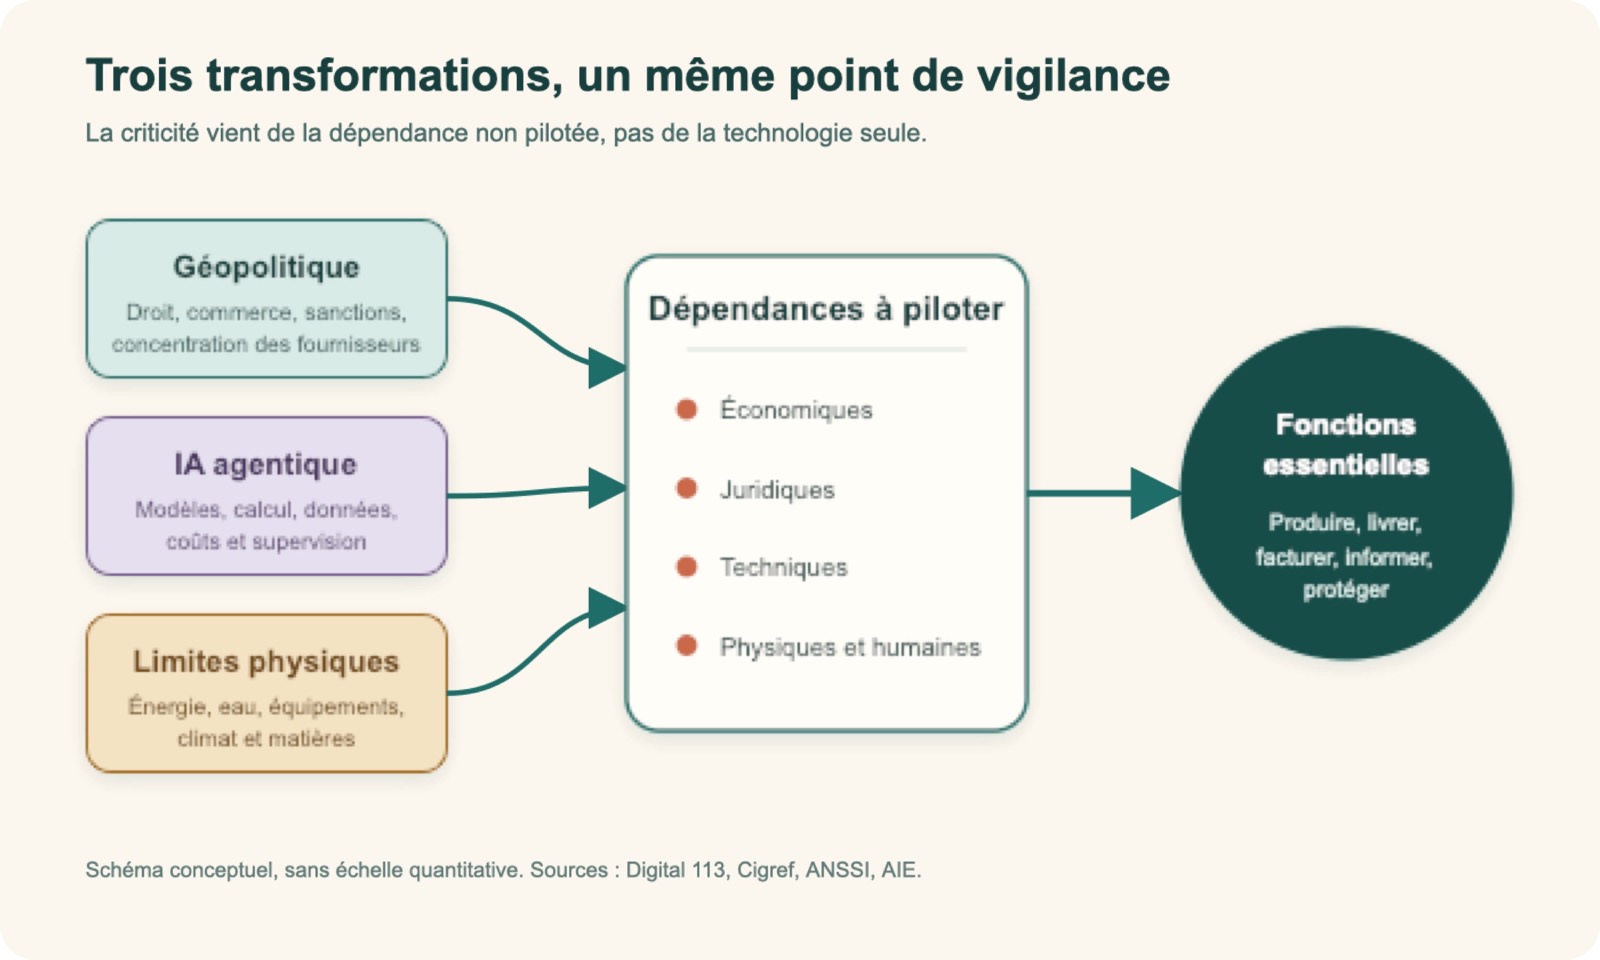
Trois transformations convergent vers un même enjeu de pilotage. Le schéma représente des relations de risque, sans hiérarchie quantitative. Sources : synthèse de la note Digital 113, Cigref, ANSSI et AIE.
La dépendance d’une entreprise devient le risque de toute une chaîne de valeur
Une ESN, un éditeur ou un opérateur occupe deux positions simultanées. Il dépend d’infrastructures, de logiciels et de sous-traitants. Il transmet aussi ces dépendances à ses clients. Un assistant métier intègre le modèle d’un tiers. Une plateforme héberge les données de plusieurs organisations. Un prestataire d’infogérance dispose d’accès privilégiés à leurs systèmes.
Cette propagation explique pourquoi une démarche limitée au périmètre juridique de l’entreprise laisse des angles morts. Le fournisseur direct, appelé rang 1, peut lui-même dépendre d’un hébergeur, d’un composant open source, d’un mainteneur ou d’un sous-traitant, appelés rangs 2 et 3. L’organisation cliente conserve le risque opérationnel même lorsqu’elle a externalisé l’exécution.
La cybermenace illustre cette interdépendance. En 2025, l’ANSSI a recensé 1 366 incidents portés à sa connaissance, un niveau presque stable par rapport à 2024. Les incidents d’exfiltration de données signalés ont augmenté d’environ 51 %, de 130 à 196. Ces statistiques décrivent le périmètre connu de l’agence, pas l’ensemble des attaques en France. Elles confirment toutefois la nécessité de préparer la détection, la réponse et la reconstruction. Le Panorama de la cybermenace 2025 souligne également l’exploitation rapide de vulnérabilités et le brouillage croissant entre pratiques étatiques et cybercriminelles.
À l’échelle territoriale, l’enjeu économique est majeur. L’Insee dénombrait 131 000 emplois numériques en Occitanie en 2022, soit 7,3 % de l’emploi marchand régional, la part la plus élevée de France hors Île-de-France. Ce chiffre date de 2022 et ne constitue pas une mesure de la situation actuelle. Il montre la densité d’un écosystème dans lequel un référentiel, un exercice ou une clause mutualisée peut diffuser rapidement.
Six champs de décision pour sortir d’une approche uniquement technique
La résilience numérique concerne la direction générale autant que la DSI. La matière proposée par Digital 113 organise l’action en six chantiers complémentaires.
- Stratégie et modèle économique. Il faut identifier les revenus exposés, chiffrer les conséquences d’un arrêt, anticiper les hausses de coûts et intégrer la confiance dans l’offre commerciale.
- Infrastructures et chaîne d’approvisionnement. L’organisation cartographie ses actifs, ses fournisseurs directs et indirects, les juridictions, les alternatives et les délais de basculement.
- Cybersécurité et reconstruction. La prévention se complète par des sauvegardes isolées, des procédures de crise, des tests de restauration et une gouvernance assumée par la direction.
- Sobriété et adaptation environnementale. La durée de vie des équipements, l’intensité des usages, l’énergie, l’eau et l’exposition climatique entrent dans les choix d’architecture.
- Compétences et responsabilité sociale. Les équipes apprennent à superviser l’IA, à maintenir des systèmes alternatifs et à prendre des décisions en mode dégradé.
- Données et IA. Les cas d’usage sont évalués selon leur valeur, leur coût d’inférence, la confidentialité, la portabilité et la possibilité de changer de modèle ou d’infrastructure.
Ces domaines se renforcent. Une architecture réversible sans compétences disponibles reste fragile. Une sauvegarde sans test de restauration apporte une assurance théorique. Une solution locale sans preuve de sécurité, de continuité ou de sobriété apporte peu de garanties. Une politique d’achat devient robuste lorsqu’elle relie ces dimensions dans un même arbitrage.
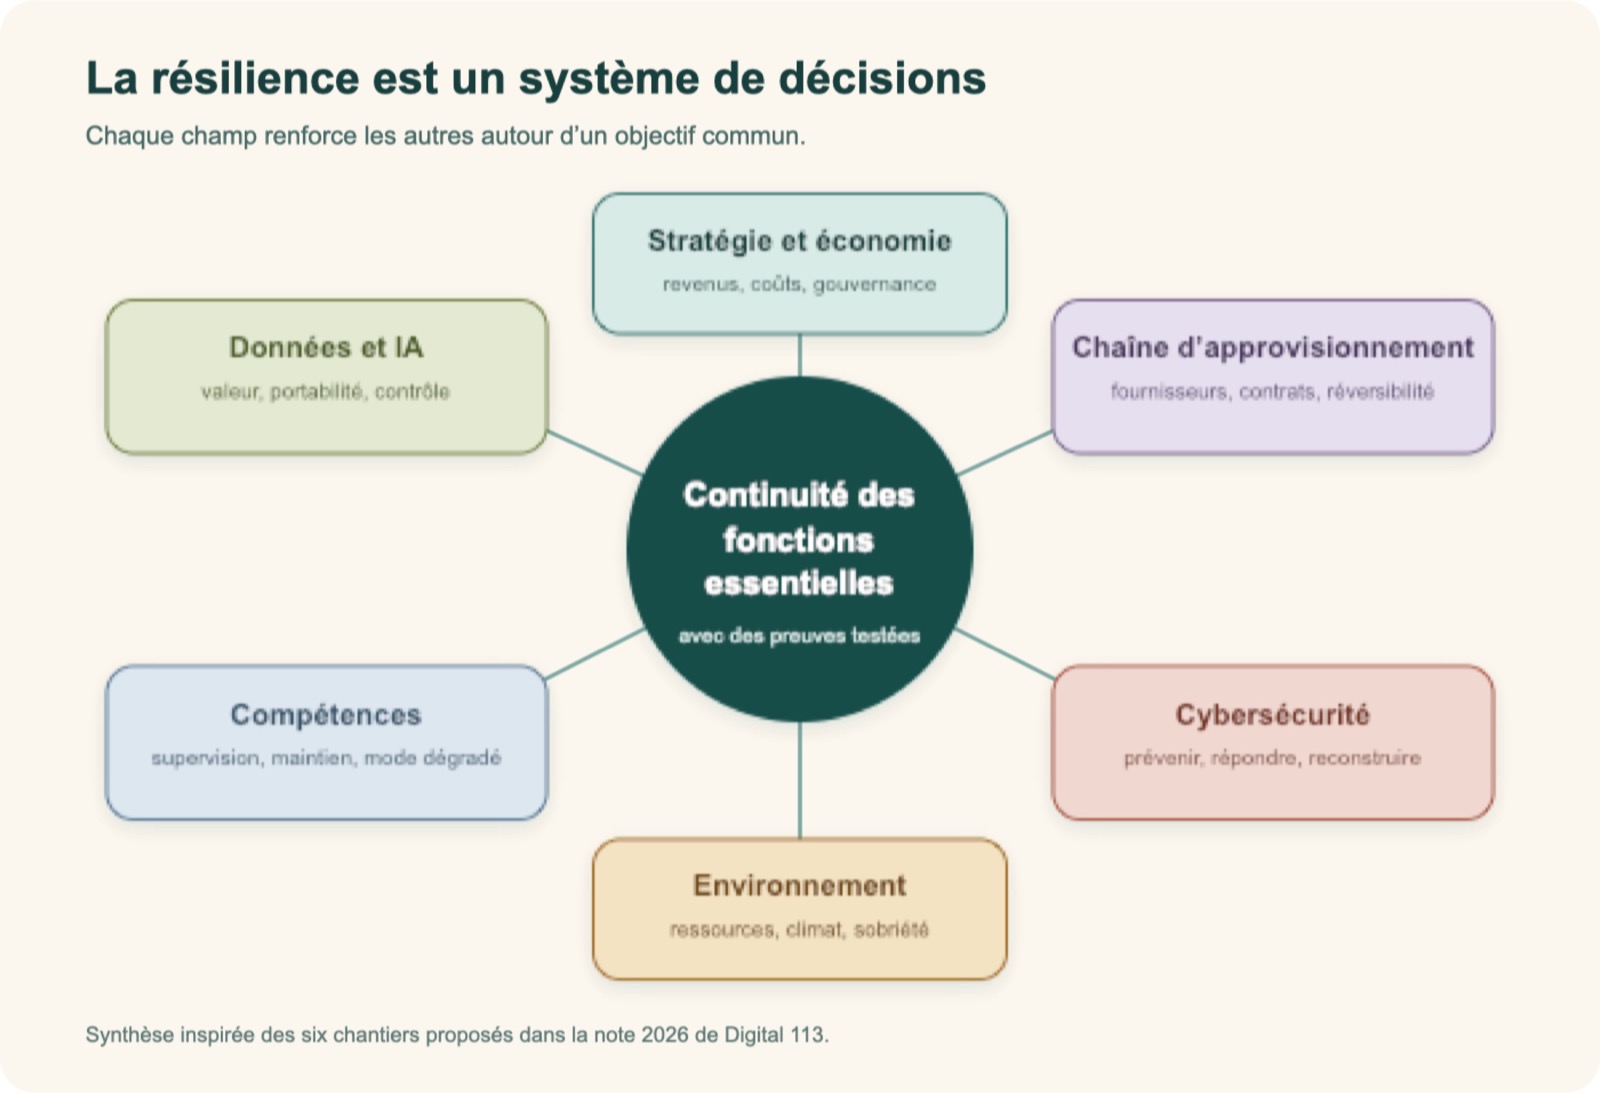
La résilience relie stratégie, chaîne d’approvisionnement, cybersécurité, environnement, compétences, données et IA. Schéma de synthèse inspiré des six chantiers proposés par Digital 113.
Cinq preuves montrent qu’une organisation progresse réellement
Une politique de résilience gagne en crédibilité lorsqu’elle produit des preuves observables. Cinq niveaux permettent de passer du discours à l’action.
1. Un inventaire relié aux fonctions essentielles
L’inventaire technique devient utile lorsqu’il répond à une question métier : quelles activités permettent de produire, livrer, facturer, payer, informer les clients ou respecter une obligation réglementaire ? Pour chacune, l’organisation identifie les données, logiciels, identités, infrastructures, fournisseurs et compétences indispensables.
Le premier périmètre peut rester limité aux dix actifs dont l’indisponibilité arrêterait l’activité ou créerait une conséquence grave. Cette sélection évite un inventaire exhaustif impossible à maintenir.
2. Une exposition chiffrée et arbitrable
Chaque dépendance critique doit être associée à quelques grandeurs : coût d’une indisponibilité de 24 ou 48 heures, part du budget captée par le fournisseur, délai de remplacement, volume de données à transférer, durée de restauration, compétences rares et impact sur les clients.
Ces chiffres comportent des incertitudes. Leur ordre de grandeur suffit souvent pour hiérarchiser les actions. Un service peu coûteux peut porter une activité essentielle. Une dépense élevée peut rester facile à remplacer. La criticité métier et l’intensité de dépendance doivent être examinées séparément.
3. Des exigences inscrites dans les contrats
La réversibilité demande des formats exploitables, des délais, des responsabilités, une assistance à la sortie et un plafond de frais. Les contrats doivent également préciser la localisation des données, les sous-traitants, les engagements de continuité, les modalités d’audit et la notification des changements importants.
Le même niveau d’exigence doit circuler dans les deux sens : ce que l’entreprise promet à ses clients doit pouvoir être demandé à ses fournisseurs.
4. Des tests en conditions réalistes
Un plan devient une capacité lorsqu’il est testé. L’organisation peut restaurer une sauvegarde, fonctionner une demi-journée sans son outil principal, changer de modèle d’IA sur un cas d’usage pilote ou simuler l’indisponibilité d’un prestataire.
Le test mesure un délai, révèle les étapes manuelles et met en évidence les dépendances oubliées. Il produit aussi un retour d’expérience partageable, à condition d’en retirer les informations sensibles.
5. Une gouvernance régulière
La direction doit arbitrer les risques résiduels, les investissements et les exceptions. Un tableau de bord trimestriel peut suivre un nombre restreint d’indicateurs : actifs critiques cartographiés, plans de sortie testés, fournisseurs de rang 2 identifiés, restaurations réussies, compétences disponibles et écarts ouverts.
L’Indice de résilience numérique porté par l’aDRI propose un référentiel ouvert structuré en huit piliers. Il peut fournir un langage commun pour le diagnostic et la progression. Comme tout indice, il doit rester relié aux preuves, aux scénarios et aux fonctions réelles de l’organisation.
Une feuille de route de 90 jours pour commencer
Le passage à l’action peut tenir dans un trimestre. L’objectif consiste à produire une première boucle complète sur un périmètre critique, puis à l’étendre.
Jours 1 à 30 : choisir et comprendre
- Désigner un responsable et un sponsor de direction.
- Sélectionner trois à dix fonctions ou actifs critiques.
- Cartographier les dépendances de rang 1 et commencer à interroger le rang 2.
- Chiffrer un scénario d’arrêt de 48 heures et une hausse tarifaire significative.
- Recenser les obligations contractuelles et réglementaires applicables.
Jours 31 à 60 : sécuriser les choix
- Identifier au moins une option de remplacement pour chaque dépendance prioritaire.
- Vérifier les formats d’export, les volumes, les délais et les compétences nécessaires.
- Corriger un contrat ou préparer une clause type de réversibilité.
- Isoler une sauvegarde et documenter la procédure de restauration.
- Pour un usage d’IA, mesurer le coût par cas d’usage et tester un second modèle lorsque cela est pertinent.
Jours 61 à 90 : tester et décider
- Organiser un exercice de coupure ou de basculement sur un périmètre maîtrisé.
- Mesurer le délai réel de reprise et documenter les écarts.
- Arbitrer les risques acceptés, les investissements et les actions différées.
- Partager un retour d’expérience expurgé au sein du réseau professionnel.
- Programmer la revue suivante et élargir progressivement le périmètre.
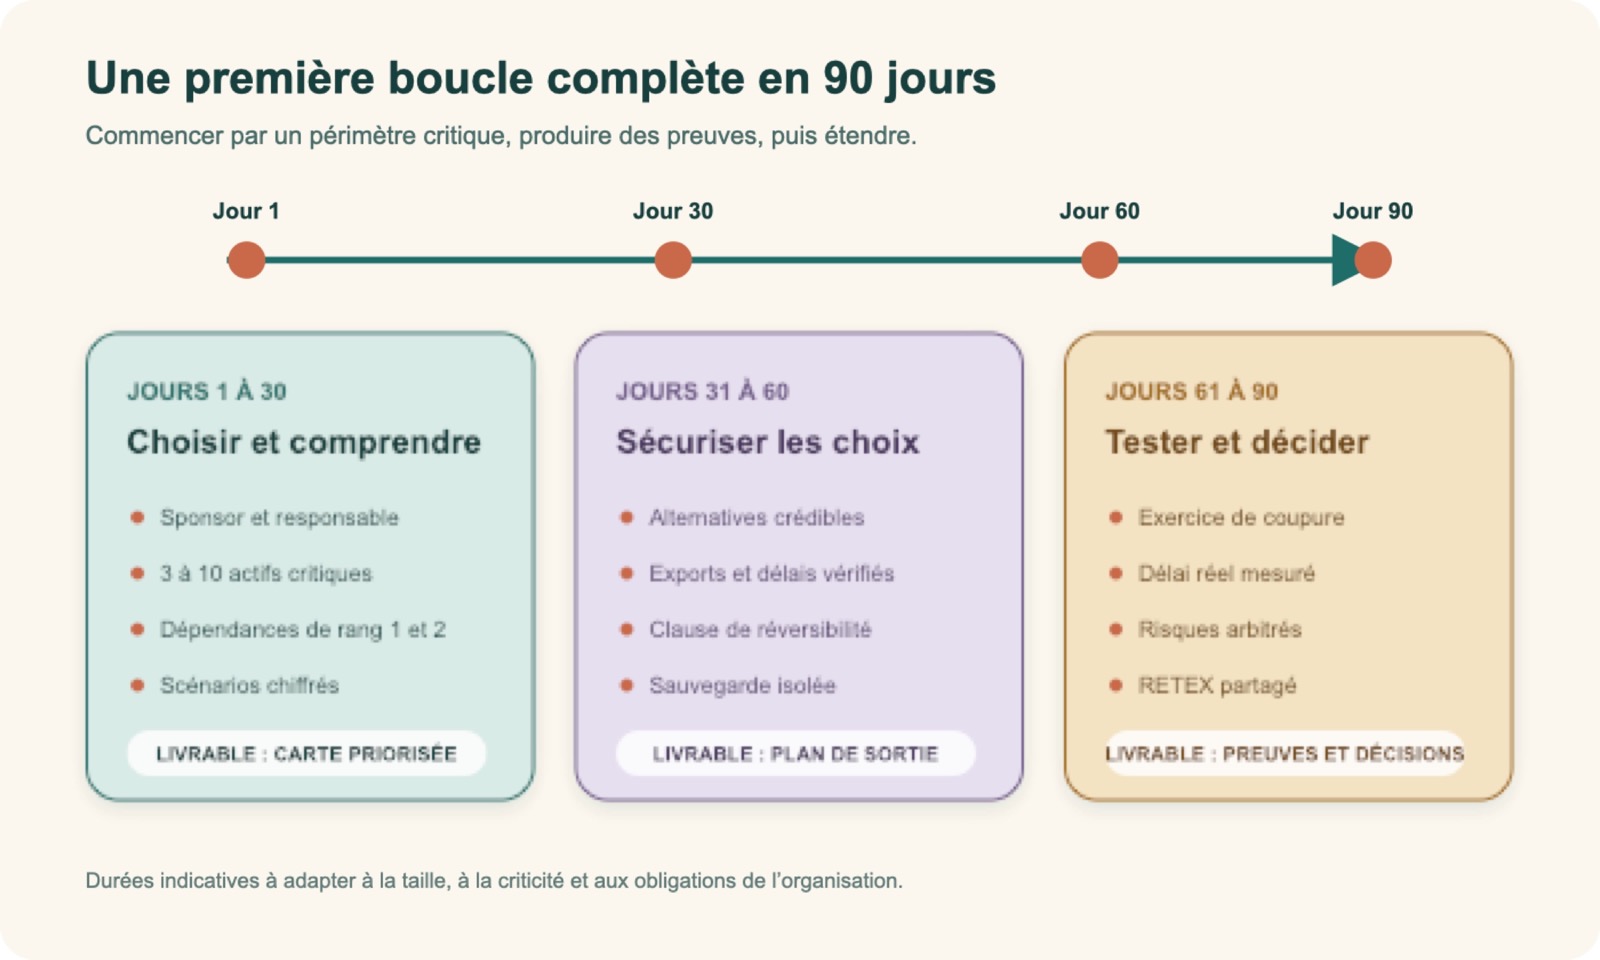
Une première boucle de résilience peut être menée en 90 jours sur un périmètre limité. Les durées sont indicatives et doivent être adaptées à la criticité et à la taille de l’organisation.
Les raccourcis qui fragilisent la démarche
Plusieurs solutions séduisantes déplacent le problème sans le résoudre.
Choisir local par principe. La proximité peut faciliter la relation, la compréhension du droit applicable et la coopération. Elle doit être complétée par des preuves de sécurité, de continuité, de capacité, de sobriété et de pérennité économique.
Multiplier les fournisseurs sans préparer le basculement. Une seconde solution inutilisable faute de données, de compétences ou de procédure ajoute un coût sans améliorer la continuité. La diversification devient utile lorsque les composants sont suffisamment portables et que le passage de l’un à l’autre est testé.
Confondre conformité et résilience. Un audit ou une certification apporte une information précieuse sur un périmètre et une date. La continuité dépend aussi des scénarios, des personnes, des choix d’architecture et de la capacité de reconstruction.
Réduire l’open source à l’accès au code. L’ouverture facilite l’audit, l’interopérabilité et la reprise. La résilience exige également une communauté, une maintenance, un financement, une documentation et des compétences. L’article sur les communs numériques et les infrastructures stratégiques approfondit cette dimension de gouvernance.
Transformer un score en objectif. Un indice aide à suivre une trajectoire. Il ne remplace ni le jugement sur la criticité, ni le test d’une restauration, ni la décision de la direction. La progression recherchée porte sur la capacité à maintenir un service utile, pas uniquement sur la complétude d’un questionnaire.
La filière transforme des efforts isolés en infrastructure de confiance
Une entreprise peut cartographier ses actifs et tester ses plans. Une filière peut réduire le coût de cette démarche, améliorer la qualité des informations et traiter des dépendances qu’aucun acteur ne maîtrise seul.
Le collectif peut mutualiser des clauses contractuelles, un questionnaire fournisseur, une nomenclature des dépendances, des scénarios d’exercice et des formats de retour d’expérience. Il peut qualifier les alternatives disponibles sur un territoire sans les présenter comme équivalentes par défaut. Il peut agréger les incidents et signaux faibles sous une forme respectueuse de la confidentialité. Il peut enfin organiser un dialogue avec les infrastructures, les financeurs et les pouvoirs publics.
Cette coopération produit un actif commun : un langage de la résilience, des règles d’évaluation et des preuves comparables. Elle renforce la capacité de chaque entreprise à décider tout en faisant apparaître les vulnérabilités systémiques qui appellent une réponse publique ou collective.
Les dix engagements proposés par Digital 113 vont dans ce sens : connaître ses dépendances, mesurer sa progression, garantir la réversibilité, maîtriser la chaîne d’approvisionnement, réduire l’empreinte environnementale, former les équipes, garder l’IA sous contrôle humain et partager les retours d’expérience. Leur valeur dépendra de la capacité du collectif à les relier à des indicateurs, des tests et une revue régulière.
La résilience numérique devient alors une pratique de gouvernance. Elle se construit dans les contrats, les architectures, les compétences et les exercices. Elle gagne en puissance lorsqu’un écosystème partage ses méthodes et apprend de ses incidents. La question utile pour une direction devient simple : quelles fonctions essentielles pouvons-nous maintenir, avec quelles dépendances, pendant combien de temps, et quelles preuves soutiennent notre réponse ?
Références principales
- Digital 113, Souveraineté et résilience numérique : enjeux et opportunités pour les entreprises de la filière numérique
- Cigref, Souveraineté et résilience numériques : note de position doctrinale, 4 juin 2026.
- ANSSI, Panorama de la cybermenace 2025, 11 mars 2026.
- Agence internationale de l’énergie, Energy and AI, 2025.
- Commission européenne, NIS2 Directive, Data Act explained et AI literacy, questions and answers, pages consultées le 16 novembre 2026.
- Union européenne, règlement DORA 2022/2554.
- Insee, L’Occitanie : un pôle majeur de l’économie numérique en France, juin 2025, données 2022.
- aDRI, référentiel public de l’Indice de résilience numérique, consulté le 16 novembre 2026.