Choisir ses outils et préserver plusieurs chemins possibles : une représentation de la capacité d’action collective. Illustration générée par IA.
Un outil devient une dépendance stratégique lorsque son remplacement paraît hors de portée. Pour les entreprises, les administrations et les filières, retrouver de la maîtrise suppose de travailler ensemble sur les données, les compétences, les contrats et les infrastructures. La souveraineté numérique prend alors une forme concrète : pouvoir décider, continuer à fonctionner et changer de trajectoire.
La dépendance numérique s’installe souvent par de bonnes décisions prises séparément. Une équipe choisit une suite collaborative pratique. Une autre adopte un service cloud rapide à déployer. Une troisième connecte un assistant d’intelligence artificielle aux documents de l’organisation. Chaque choix répond à un besoin réel. Leur accumulation peut cependant concentrer une part croissante de l’activité entre les mains d’un même fournisseur.
Le problème apparaît au moment de renégocier, de migrer ou de faire face à une interruption. Les données restent accessibles en théorie, mais les usages, les droits, les automatisations et les compétences ont été construits autour d’un environnement devenu difficile à quitter.
Le rapport parlementaire sur les dépendances numériques, enregistré le 8 juillet 2026, place cette question au niveau de l’indépendance de la France. La synthèse publiée en septembre par le GT Souveraineté logicielle d’ENTER en souligne les dimensions économiques, politiques et organisationnelles. Pour les décideurs, une conséquence se dégage : la réduction des dépendances mérite une trajectoire pilotée, avec des responsabilités et des preuves de progrès.
Comprendre comment la dépendance se construit
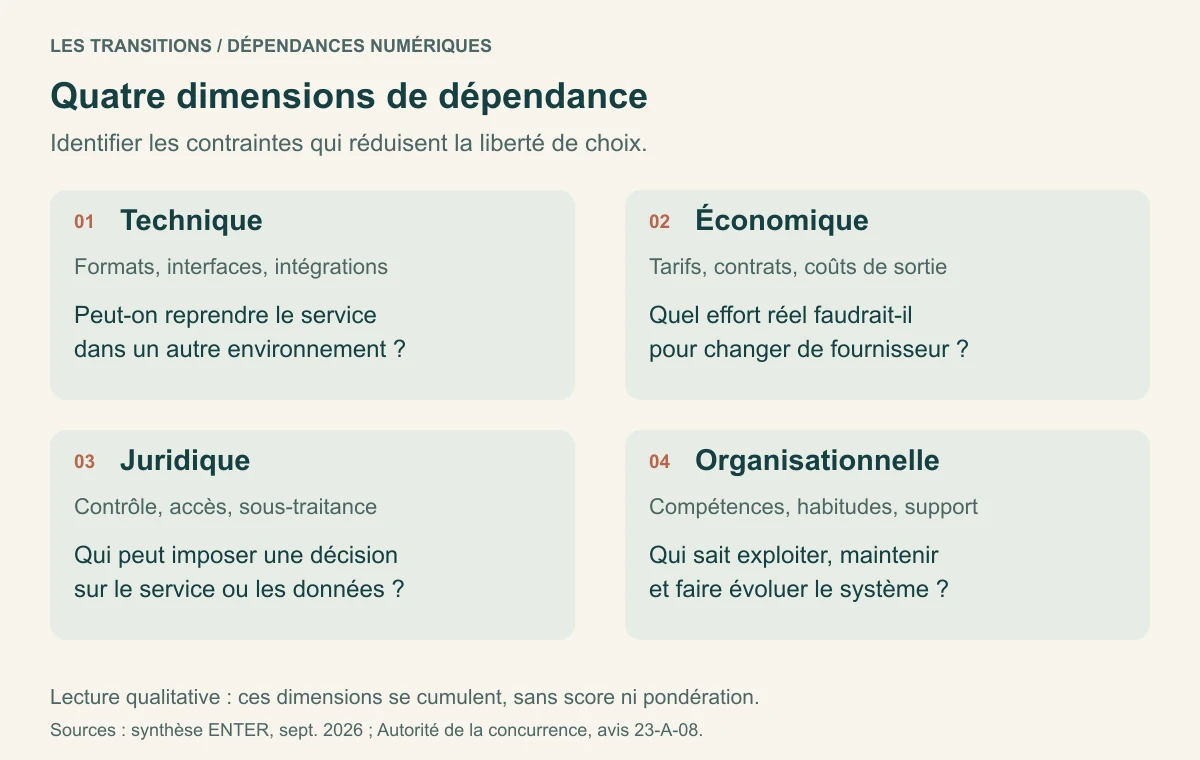
Le verrouillage fournisseur, souvent appelé vendor lock-in, désigne une situation dans laquelle changer de solution entraîne des coûts ou des difficultés suffisamment élevés pour limiter la liberté de choix. Ces obstacles dépassent largement la récupération des fichiers.
Une application peut utiliser un format spécifique. Un processus peut dépendre d’un service disponible chez un seul opérateur. Un annuaire central peut conditionner l’accès à la messagerie, aux documents et aux applications métiers. Les collaborateurs peuvent avoir appris à travailler avec des fonctionnalités difficiles à reproduire ailleurs. Le verrouillage résulte de l’ensemble.
Dès 2023, l’Autorité de la concurrence a identifié, dans son avis sur le fonctionnement concurrentiel du cloud, les risques associés aux crédits commerciaux, aux frais de sortie et aux obstacles rencontrés lors des migrations. Une offre attractive à l’entrée peut ainsi engager une organisation dans une architecture dont la sortie sera beaucoup plus coûteuse.
Prenons un exemple hypothétique. Une PME utilise une plateforme pour stocker ses documents, gérer les comptes de ses salariés et automatiser la validation des commandes. Elle peut exporter ses fichiers. Pourtant, cet export laisse de côté les habilitations, les liens entre documents, les règles de validation et les journaux nécessaires au suivi des opérations. Elle détient une copie de ses données, mais la reconstruction du service reste à réaliser.
Cette distinction change l’analyse économique. Le coût d’un outil comprend son acquisition, son exploitation, son intégration, la formation, les incidents et sa transformation future. La capacité de sortie constitue une option stratégique : elle peut rester inutilisée pendant des années tout en renforçant la position de négociation de l’organisation.
La question utile devient donc précise : quelles activités resteraient possibles si les conditions du fournisseur changeaient fortement ? Cette interrogation donne un point d’entrée commun à la direction générale, aux métiers, aux achats et aux équipes numériques.
Relier souveraineté, continuité et droits de décision
La synthèse ENTER insiste sur plusieurs risques : captation de valeur, exposition des données, perte de maîtrise technologique et interruption de services. Ces risques demandent des réponses différentes. Les réunir sous une seule étiquette de « souveraineté » peut rendre les arbitrages moins lisibles.
Une hausse tarifaire se traite notamment par la négociation et l’existence d’alternatives. Une panne appelle une organisation de continuité. Une dépendance juridique exige l’examen des acteurs qui contrôlent le service et des règles auxquelles ils sont soumis. Une perte de compétences demande un investissement durable dans les équipes.
Le scénario de coupure volontaire, parfois désigné par l’expression kill switch, doit être considéré comme un scénario de risque. Il ne fournit, à lui seul, ni une probabilité ni un calendrier. Une panne accidentelle démontre une fragilité opérationnelle ; elle n’établit pas l’existence d’une décision politique de couper les services. Maintenir cette distinction permet de préparer des réponses proportionnées.
Pour une organisation, le travail peut commencer par un exercice simple : identifier ce qui s’arrête si l’authentification centrale devient inaccessible. Les documents existent-ils encore dans un environnement indépendant ? Une équipe sait-elle retrouver les contacts et les procédures essentiels ? Les outils de secours dépendent-ils du même compte que le service défaillant ?
Cette approche rejoint la robustesse numérique : conserver une capacité d’action dans des conditions dégradées. Elle oblige aussi à expliciter les droits de décision. Qui peut changer les conditions d’accès ? Qui choisit les évolutions du produit ? Qui peut interrompre une fonction devenue indispensable ?
La souveraineté numérique peut alors être évaluée comme une capacité distribuée entre plusieurs acteurs. L’organisation garde la maîtrise de ses exigences et de ses données ; des prestataires apportent leurs compétences ; des communautés maintiennent des composants ; des institutions définissent des garanties communes. La qualité de ces relations compte autant que la localisation des machines.
Exiger des garanties vérifiables
Une infrastructure installée en France apporte des informations sur son implantation physique. L’évaluation de la maîtrise effective demande également d’examiner l’exploitation, les accès, les sous-traitants, les dépendances logicielles et le contrôle de l’entreprise. Une mention commerciale ne suffit pas à répondre à toutes ces questions.
La qualification SecNumCloud fournit un cadre exigeant pour certaines offres cloud. L’ANSSI précise qu’elle vise notamment la résistance aux menaces cybercriminelles et aux injonctions fondées sur des lois extraterritoriales. Elle rappelle aussi que la qualification de l’offre d’hébergement ne préjuge pas de la sécurité de l’application du client qui y est installée. Le périmètre exact de l’offre qualifiée doit donc être vérifié. Voir la FAQ SecNumCloud de l’ANSSI.
Cette précision invite à répartir les responsabilités. Un hébergeur qualifié ne corrige pas automatiquement des droits d’accès excessifs dans une application. Une sauvegarde bien protégée reste inutile si personne ne sait la restaurer. Un contrat détaillé apporte une garantie limitée lorsque les procédures qu’il décrit n’ont jamais été éprouvées.
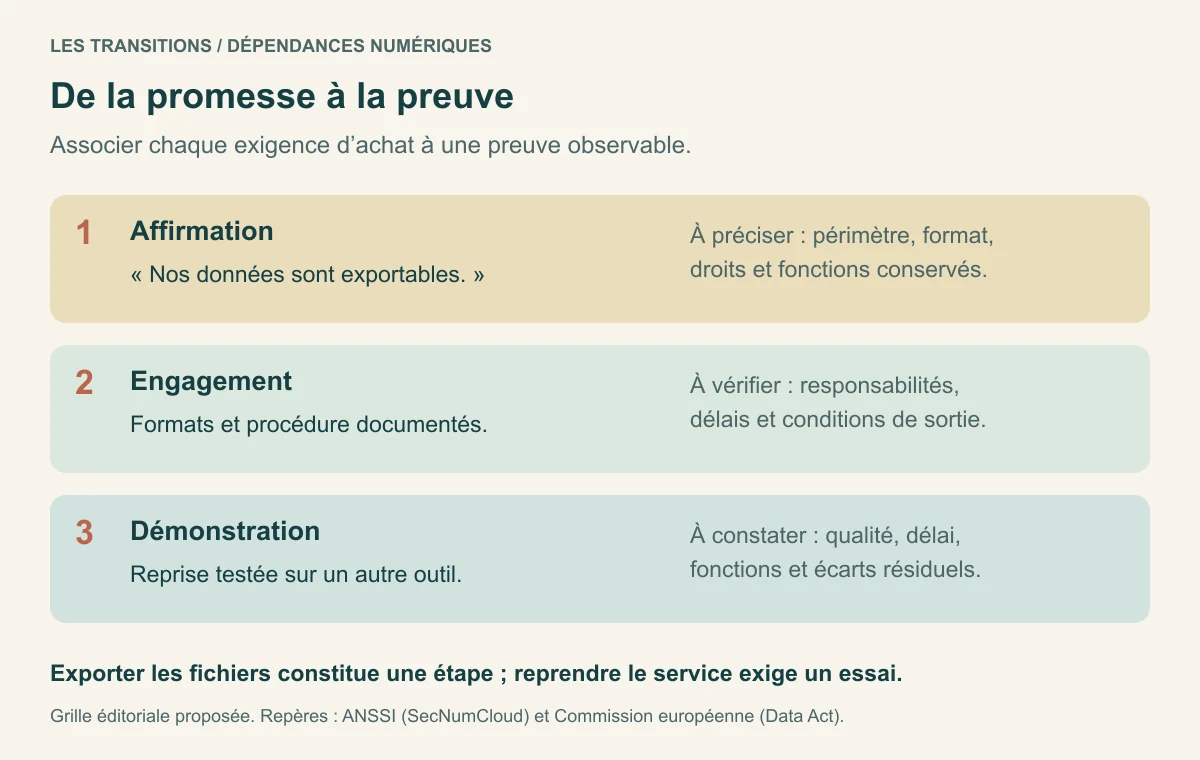
L’achat devrait ainsi associer chaque exigence à une preuve. Pour la portabilité, demander un export représentatif puis sa réutilisation. Pour la continuité, examiner un résultat de restauration. Pour la maîtrise des accès, vérifier les rôles et les possibilités de révocation. Pour la maintenance, identifier les personnes responsables et leurs engagements.
Le Data Act, présenté par la Commission européenne, encadre le changement de fournisseur de services de traitement de données. Il prévoit notamment la suppression des frais de changement, y compris les frais de sortie associés, à partir du 12 janvier 2027. Cette échéance concerne les frais visés par le règlement : les travaux internes de migration, d’adaptation et de formation conservent leur coût.
La réversibilité doit donc être définie par un résultat attendu. Une organisation peut convenir qu’un périmètre déterminé de données, de droits et de fonctions devra être repris dans un environnement alternatif. Le délai acceptable et le niveau de service dépendront de la criticité du métier. L’exercice produit alors une preuve exploitable pour décider.
Faire du logiciel libre une capacité entretenue
La synthèse ENTER présente le logiciel libre comme un levier majeur de réduction des dépendances. Son intérêt est structurel : les droits accordés par les licences permettent l’utilisation, l’étude, la modification et la redistribution selon leurs conditions. La définition de l’open source de l’OSI rappelle que l’accès au code doit s’accompagner de droits effectifs.
Cette ouverture facilite la reprise par un autre prestataire et rend possible un audit du code. La réalisation de ces possibilités dépend toutefois de ressources concrètes. Un logiciel peu documenté, maintenu par une personne surchargée ou fortement personnalisé peut rester difficile à reprendre. Un composant ouvert peut aussi être intégré dans un service dont certaines fonctions demeurent propriétaires.
Il faut donc distinguer la liberté juridique et la capacité opérationnelle. La première ouvre des possibilités. La seconde mobilise des compétences, de la documentation, des procédures de déploiement et du temps. L’auditabilité permet un contrôle ; la qualité de sécurité dépend du contrôle réellement réalisé et du traitement des problèmes identifiés.
Une stratégie crédible prévoit un budget pour la maintenance, les mises à jour, les tests et la contribution aux composants essentiels. Elle identifie aussi les dépendances du projet : bibliothèques, infrastructure de compilation, registre de logiciels, services d’authentification ou hébergement. Le caractère ouvert d’une application ne rend pas toute sa chaîne indépendante.
Le Sovereign Tech Fund, programme de la Sovereign Tech Agency, illustre une politique centrée sur les composants numériques ouverts qui soutiennent de nombreux usages. Ses critères examinent notamment leur diffusion, leur importance et le travail insuffisamment financé. Cette approche rend visible une activité souvent discrète : entretenir les fondations utilisées par beaucoup d’autres.
Pour une filière, le même raisonnement conduit à financer des ressources communes : un connecteur, un référentiel, un mécanisme d’authentification ou un outil de contrôle de données. La valeur peut résider dans la réduction des coûts répétés entre organisations, dans la fiabilité accrue ou dans la possibilité de changer d’opérateur.
Le rôle stratégique de l’ouverture est développé dans cet article sur la souveraineté numérique européenne et l’open source. Pour passer à l’action, l’enjeu suivant consiste à organiser qui entretient ces ressources et qui décide de leur évolution.
Construire les alternatives à l’échelle des écosystèmes
Une PME dispose rarement de toutes les compétences nécessaires pour comparer les offres, négocier les contrats et conduire une migration. Une fédération, un pôle ou un consortium peut mutualiser une partie de ce travail, à condition de partir des usages réellement partagés.
Imaginons un réseau industriel qui souhaite échanger des données de traçabilité. Construire immédiatement une grande plateforme ajouterait un risque d’investissement. Une première étape plus instructive consiste à réunir quelques acteurs autour d’un échange précis : transmettre une information, en vérifier la provenance et la réutiliser dans un autre système.
Ce travail fait émerger le minimum commun : vocabulaire, identifiants, format, règles de qualité, droits d’accès et responsabilités de mise à jour. Un prototype permet ensuite de tester l’échange entre deux outils différents. Le résultat attendu est une coopération qui fonctionne avec des systèmes distincts et des règles comprises par les participants.
Le collectif peut alors organiser quatre fonctions. Un groupe d’utilisateurs priorise les besoins. Une équipe technique maintient le socle. Plusieurs prestataires assurent l’intégration et le support lorsque c’est possible. Une instance de gouvernance arbitre les contributions, les budgets et les évolutions engageantes.
Cette organisation doit protéger les petits contributeurs autant que les financeurs principaux. Les règles de vote, les conditions d’entrée, les droits de réutilisation et les modalités de sortie méritent d’être écrits dès le départ. Une plateforme commune peut devenir un nouveau point de dépendance si quelques acteurs contrôlent seuls sa feuille de route ou si les membres peinent à récupérer leurs données.
L’interopérabilité comprend aussi une dimension sémantique. Deux applications peuvent lire le même fichier tout en attribuant des significations différentes à ses champs. Une donnée de traçabilité exige des définitions, des unités, une provenance et des règles de mise à jour compatibles. Ces éléments peuvent former un patrimoine commun, distinct des données confidentielles détenues par chaque entreprise.
La mutualisation gagne ainsi à porter autant sur la connaissance et les règles que sur le logiciel. Des exigences d’achat partagées, une documentation réutilisable et des retours d’expérience réduisent l’effort demandé à chaque nouvel acteur. La coopération rend progressivement l’alternative plus accessible.
Traiter l’IA comme une nouvelle chaîne de dépendances
L’intelligence artificielle ajoute plusieurs couches : modèle, infrastructure de calcul, données de référence, outils connectés et dispositifs d’évaluation. La synthèse ENTER alerte sur le risque de reproduire, dans ces nouvelles architectures, les dépendances déjà installées dans le cloud et les logiciels.
Le choix d’un fournisseur de modèle mérite donc d’être relié à l’usage. Pour une recherche documentaire, l’organisation doit pouvoir conserver ses documents et contrôler les droits d’accès. Pour un assistant intégré à un processus, elle doit préserver les règles métiers, les journaux utiles et les critères de validation. Changer de modèle peut modifier la qualité des réponses, même si l’interface technique reste similaire.
Une précaution utile consiste à constituer un jeu d’évaluation représentatif : questions fréquentes, cas difficiles, réponses attendues et erreurs inacceptables. Ce patrimoine permet de comparer plusieurs solutions, de détecter une régression et d’estimer le coût réel d’une substitution. Il renforce la maîtrise du service rendu.
Le vocabulaire de l’ouverture demande également de la rigueur. La définition Open Source AI 1.0 de l’OSI associe des libertés d’utilisation et de modification à des exigences portant sur le code, les paramètres et l’information sur les données. La seule disponibilité des poids d’un modèle ne suffit donc pas à établir sa conformité à cette définition. Il s’agit d’une définition portée par l’OSI, dont les choix font débat, et non d’une garantie générale délivrée à tous les modèles présentés comme ouverts.
Pour les agents capables d’agir dans les applications, la maîtrise passe aussi par la délimitation des permissions. Consulter un document, modifier un dossier et déclencher une transaction correspondent à des responsabilités différentes. Les fonctions engageantes appellent des validations, des traces et des possibilités d’arrêt adaptées.
Enfin, un modèle local ou plus petit doit être évalué sur le service effectivement rendu. Sa pertinence dépend de la qualité, des ressources nécessaires, de la fréquence d’usage et de l’effort d’exploitation. Une décision fondée sur ces critères permet de relier autonomie, utilité et sobriété.
Articuler souveraineté numérique et limites matérielles
Le numérique repose sur des bâtiments, des équipements, de l’électricité, des réseaux et du travail humain. La synthèse ENTER souligne les arbitrages associés au développement des centres de données : contrôle des capacités, accès pour les acteurs européens, contraintes locales et effets environnementaux.
L’analyse doit conserver des unités et des périmètres cohérents. Une puissance demandée pour un raccordement représente un besoin potentiel à une date donnée. Elle ne correspond ni à une consommation annuelle déjà constatée ni à la certitude que tous les projets seront construits. De même, l’implantation d’un centre de données ne démontre pas, à elle seule, qui bénéficiera de ses capacités.
Pour un territoire, plusieurs questions peuvent guider l’examen d’un projet : quels usages sont attendus, quels acteurs auront accès aux ressources, quelles contraintes apparaîtront sur le réseau et quelles garanties permettront de suivre les engagements ? La contribution à la souveraineté doit être explicitée au même titre que les effets économiques et environnementaux.
À l’échelle d’une organisation, réduire la dépendance peut conduire à simplifier le système d’information : supprimer une fonction inutilisée, limiter les copies, diminuer les intégrations spécifiques et prolonger la durée d’usage des équipements. À l’inverse, multiplier les environnements de secours peut accroître les ressources consommées et la charge d’exploitation. Ces arbitrages doivent être évalués selon la criticité des services.
Une trajectoire cohérente recherche donc un niveau de maîtrise proportionné aux besoins. Elle compare le bénéfice attendu, les risques évités et les moyens nécessaires. L’autonomie technique et la sobriété se renforcent lorsqu’elles contribuent à rendre un service utile, compréhensible et durablement maintenable.
Organiser une première trajectoire sur quatre-vingt-dix jours
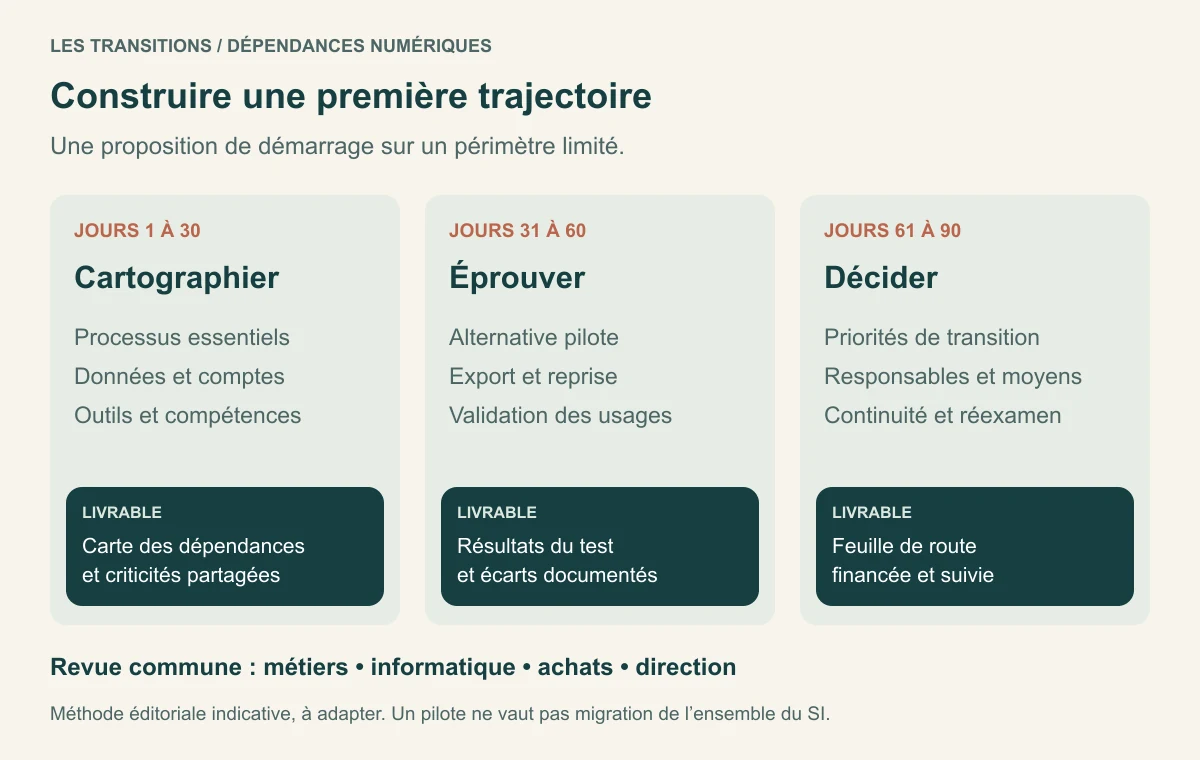
Le calendrier suivant constitue une proposition de méthode. Il vise à produire des décisions et des preuves sur un périmètre limité. Sa durée devra être adaptée aux contraintes de l’organisation.
Pendant le premier mois, cartographier quelques processus essentiels et leurs dépendances. Partir du travail réel : traiter une commande, assurer une intervention, payer, partager une preuve ou répondre à un usager. Identifier les outils, les comptes, les données, les contrats et les personnes indispensables. Associer à chaque processus une durée d’interruption acceptable.
Pendant le deuxième mois, choisir un périmètre pilote et tester une alternative. Prévoir l’export, la reprise des droits, les principales fonctions et le retour arrière. Les utilisateurs doivent participer à l’essai : une solution techniquement opérationnelle peut rester inadaptée aux contraintes du travail. Consigner les écarts et les efforts nécessaires.
Pendant le troisième mois, arbitrer la suite. Certaines dépendances pourront être réduites rapidement. D’autres demanderont une préparation longue. D’autres encore seront conservées avec des mesures de continuité et une échéance de réexamen. Chaque décision doit avoir un responsable, des moyens et un résultat attendu.
Quelques indicateurs suffisent pour suivre cette démarche : processus critiques disposant d’un scénario de continuité éprouvé, périmètres ayant fait l’objet d’un test de reprise, délai observé pour restaurer un service, compétences effectivement disponibles et obstacles restant à lever. Leur valeur tient à la qualité des preuves et à la stabilité des définitions utilisées.
La gouvernance doit accompagner les choix techniques. Une revue réunissant métiers, informatique, achats et direction peut décider des priorités et documenter les compromis. Les réseaux professionnels peuvent ensuite partager les enseignements transférables, en préservant les informations sensibles.
La réduction des dépendances numériques devient ainsi un travail continu sur la capacité d’action. Chaque donnée réutilisable, chaque compétence entretenue, chaque alternative éprouvée et chaque règle de coopération claire augmente la marge de choix. Le premier résultat à rechercher est concret : démontrer qu’un service utile peut continuer, évoluer ou être repris dans des conditions que l’organisation comprend et maîtrise.
Sources et repères
- ENTER, GT Souveraineté logicielle, Les dépendances structurelles et les vulnérabilités systémiques dans le secteur du numérique, synthèse de lecture.
- Assemblée nationale, rapport n° 3054, tome I, enregistré le 8 juillet 2026, président Philippe Latombe, rapporteure Cyrielle Chatelain. Les recommandations parlementaires expriment des propositions, dont l’adoption juridique doit être vérifiée séparément.
- Autorité de la concurrence, avis 23-A-08 sur le cloud, 29 juin 2023.
- ANSSI, FAQ relative à la qualification SecNumCloud.
- Commission européenne, le règlement sur les données expliqué, section sur le changement de fournisseur.
- Open Source Initiative, définition de l’open source et Open Source AI Definition 1.0.
- Sovereign Tech Agency, présentation et critères du Sovereign Tech Fund.